Фишинг под видом госструктур: как не попасться
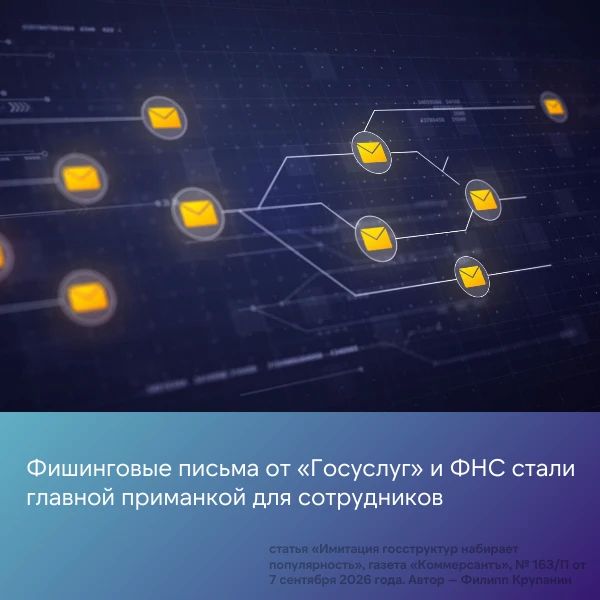
Мошенники всё чаще маскируют фишинговые письма под уведомления от ФНС и портала «Госуслуги». Такие рассылки вызывают доверие благодаря узнаваемому отправителю, ощущению срочности и страху возможных последствий, если не выполнить требования из письма.
Фишинг — это вид интернет-мошенничества, при котором злоумышленники с помощью поддельных писем, сайтов, сообщений или звонков пытаются получить личные данные человека: логины, пароли, реквизиты банковских карт и коды подтверждения.
По данным «МегаФона» и «Лаборатории Касперского», в январе—августе 2026 года доля успешных фишинговых атак на сотрудников российских компаний составила 43% — против 40% годом ранее. При этом до 11,3% выросла доля случаев, когда пользователь не только переходил по вредоносной ссылке, но и вводил свои учётные данные.Современные поддельные сайты могут быть очень похожи на страницы «Госуслуг» или интернет-банка. Поэтому важно соблюдать простые правила цифровой безопасности:
- Не переходите по ссылкам из писем, вызывающих сомнение.
- Не вводите логины, пароли и коды подтверждения на неизвестных сайтах.
- Проверяйте адрес отправителя и адрес сайта в браузере.
- Не действуйте в спешке, даже если в письме говорят о штрафе, блокировке или срочной проверке.
- Заходите в нужный сервис самостоятельно — через официальное приложение или вручную набрав адрес сайта.
Помните: внимательность к письмам и сообщениям помогает защитить личные данные и рабочие аккаунты.
Источник: статья «Имитация госструктур набирает популярность», газета «Коммерсантъ», № 163/П от 7 сентября 2026 года. Автор — Филипп Крупанин.